
Cloudflare ha anunciado su intención de convertirse en una Autoridad de Certificación pública para emitir certificados TLS tradicionales y los nuevos certificados Merkle Tree resistentes a la cuántica. La compañía busca asegurar la infraestructura web global ante la llegada de futuros ordenadores cuánticos, con una emisión de producción programada para el primer trimestre de 2027.
El gigante de la conectividad en la nube dio a conocer una de las iniciativas más ambiciosas para reestructurar la seguridad de la infraestructura de Internet. Al solicitar su ingreso en los programas raíz de los principales navegadores, la empresa apunta a transformarse en un emisor directo de confianza en la Infraestructura de Clave Pública de la Web. La estrategia combina la compatibilidad con sistemas heredados y la adopción de nuevas tecnologías criptográficas para evitar futuras fallas sistémicas.
La transición hacia la era post-cuántica y el problema de las firmas masivas
La urgencia de este cambio radica en la amenaza latente de que los equipos cuánticos del futuro descifren los protocolos actuales de encriptación, una táctica conocida en el sector como almacenar ahora para descifrar después. Cloudflare (NYSE: NET), empresa enfocada en la nube de conectividad, ha comunicado su propósito de erigirse como una Autoridad de Certificación (CA) pública mediante el lanzamiento de un servicio de emisión abierto, automatizado y a gran escala concebido para llevar la Infraestructura de Clave Pública de la Web (Web PKI) hacia la etapa post-cuántica. Dicha iniciativa, dada a conocer en el marco de la Birthday Week anual de la firma, configura un proveedor de certificados independiente y de confianza global con capacidad para emitir tanto certificados TLS tradicionales como certificados Merkle Tree Certificates (MTCs) de última generación, con el fin de prevenir peligros de apagones web generalizados y hacer frente a harvest now, decrypt later
operaciones hostiles. Sin embargo, actualizar los certificados digitales a esquemas post-cuánticos se topa con un obstáculo físico evidente: las firmas resultantes son hasta cuarenta veces más voluminosas que las claves clásicas. Esa expansión amenaza con saturar los registros de transparencia y ralentizar de forma drástica las conexiones web.
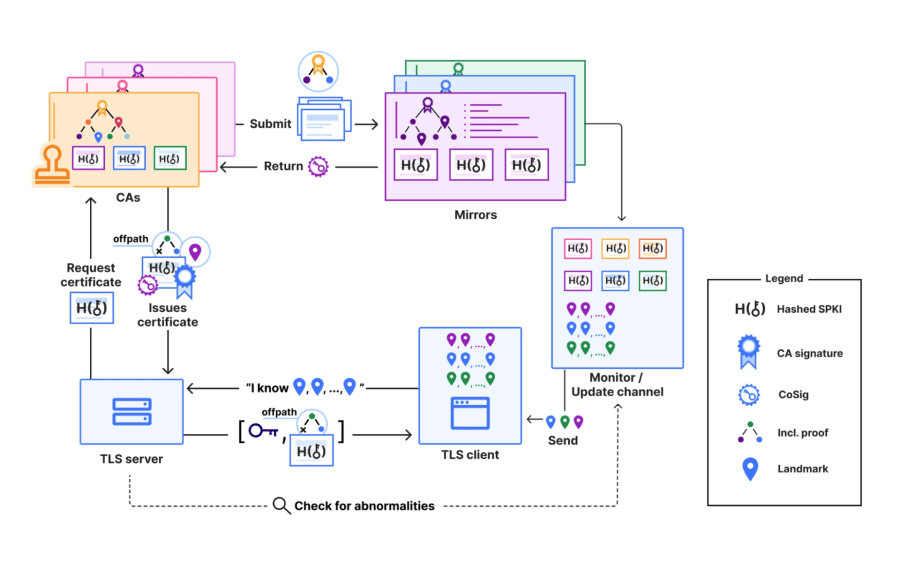
Para sortear este inconveniente técnico, la firma implementará certificados basados en árboles de Merkle, una especificación estandarizada y codirigida por la propia compañía en el grupo de trabajo IETF PLANTS. En lugar de obligar a los navegadores a procesar firmas pesadas en cada conexión individual, el sistema agrupa las solicitudes en una estructura de datos jerárquica de tipo append-only. De este modo, la autoridad solo firma la cabecera del árbol y los servidores transmiten pruebas de inclusión ligeras durante las negociaciones de cifrado TLS.
Matthew Prince señaló: «Hace doce años, Cloudflare hizo que la encriptación fuera gratuita y automática para millones de sitios web».

La adquisición del material raíz y el soporte para dispositivos antiguos
Construir una nueva autoridad desde cero suele chocar con una barrera institucional: lograr que los sistemas operativos y los navegadores confíen en el nuevo emisor. Para sortear este escollo y conseguir operatividad inmediata, la compañía acordó adquirir material de clave raíz de GlobalSign, previamente de confianza pública. Esta integración permitirá que los equipos heredados y los teléfonos inteligentes más antiguos que ya no reciben actualizaciones reconozcan los nuevos certificados sin interrupciones.
En paralelo, la empresa formalizó sus solicitudes de inclusión en los programas raíz gestionados por Chrome, Apple, Microsoft y Mozilla. Mientras dichos procesos regulatorios concluyen, la emisión de certificados clásicos permanecerá a la espera de las autorizaciones finales.

Automatización estricta mediante ACME y mitigación de apagones masivos
La infraestructura propuesta funcionará bajo un modelo de automatización rigurosa impulsado por el protocolo ACME y extensiones específicas de señalización de renovación. El nuevo sistema exigirá que los servidores web soporten la señalización ARI para gestionar de forma automatizada las reposiciones y revocaciones sin intervención manual. Esta capacidad de respuesta en segundo plano busca minimizar drásticamente el riesgo de apagones globales durante labores de mantenimiento o actualizaciones imprevistas de seguridad.
Los operadores de sitios web podrán administrar tanto sus credenciales clásicas como los nuevos formatos avanzados dentro de una misma plataforma unificada, evitando así cortes abruptos o migraciones forzosas en la transición hacia la seguridad cuántica, de acuerdo con los comunicados oficiales.
Sigue leyendo